Governo e indústria constroem segurança contra softwares maliciosos utilizados por bandidos
Evento reuniu especialistas em cibersegurança para discutir diretrizes de proteção e ações em caso de ataques
Baixe este material
Faça seu cadastro gratuito com o e-mail para baixar os áudios em qualidade de transmissão.
Liberar download Reportagem em áudio · MP3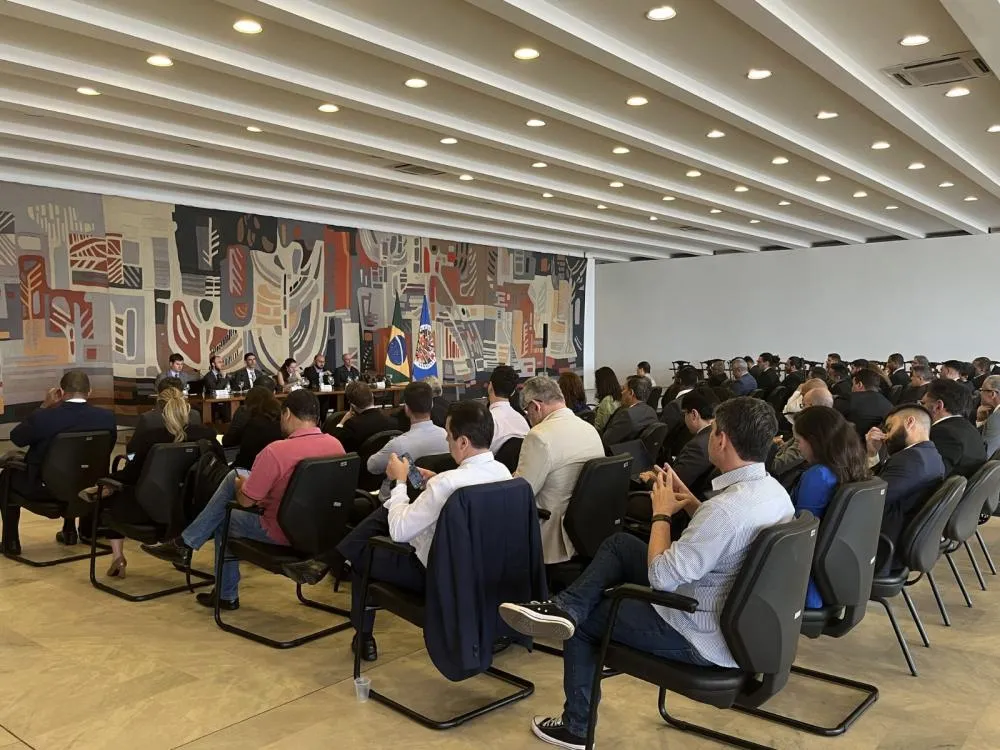
Brasília recebeu essa semana a Conferência da Ransomware Task Force (RTF) no Brasil, um encontro entre especialistas para tratar de uma força tarefa contra softwares maliciosos usados por bandidos para roubar informações sigilosas de governos e empresas com posterior cobrança de resgate para serem devolvidas. O evento aconteceu na segunda-feira e na terça-feira, no Palácio Itamaraty, sede do Ministério de Relações Exteriores, na Capital Federal.
Especialistas em segurança cibernética de diversos setores brasileiros, entre eles, sociedade civil, Governo Federal, indústrias, Forças Armadas, Agências Reguladoras e entidades do setor, como a Sociedade Brasileira de Computação, além de representantes da Organização dos Estados Americanos (OEA) e do Instituto de Segurança e Tecnologia (IST), dos Estados Unidos das Américas (EUA) se reuniram para discutir e traçar estratégias mais abrangentes de redução e recuperação de ransomware, que sequestra dados digitais e exige resgate em dinheiro ou em criptomoedas para liberá-los, causando prejuízos milionários para empresas e indivíduos.
As estratégias elaboradas no encontro servirão de recomendações aos governos e empresas privadas, usando o Brasil como piloto e replicando aos outros países da América Latina. A cientista da computação Michele Nogueira, que representou a Sociedade Brasileira da Computação nas discussões, explicou que o Brasil foi escolhido como piloto pela sua representatividade na América Latina, pelo tamanho da população, além de ser um dos cinco países mais afetados por esse tipo de golpe no mundo.
De acordo com a especialista, a criação de padronização de ações que instituições devem tomar diante de uma situação como essa são importantes porque no momento de crise, de ataque, as pessoas ficam perdidas, sem saber muito bem o que devem fazer.
Além das plenárias onde todos participaram, o trabalho no Brasil foi dividido em quatro grupos de trabalho para traçar estratégias para deter ataques de ransomware; romper o modelo de negócios do criminosos cibernéticos, ajudar organizações a se prepararem e responder a ataques destes softwares maliciosos de maneira mais efetiva.
Reportagem, Max Gonçalves